



فیلترشکن MiuMiu VPN؛ نشت اطلاعات کاربران هنگام اتصال
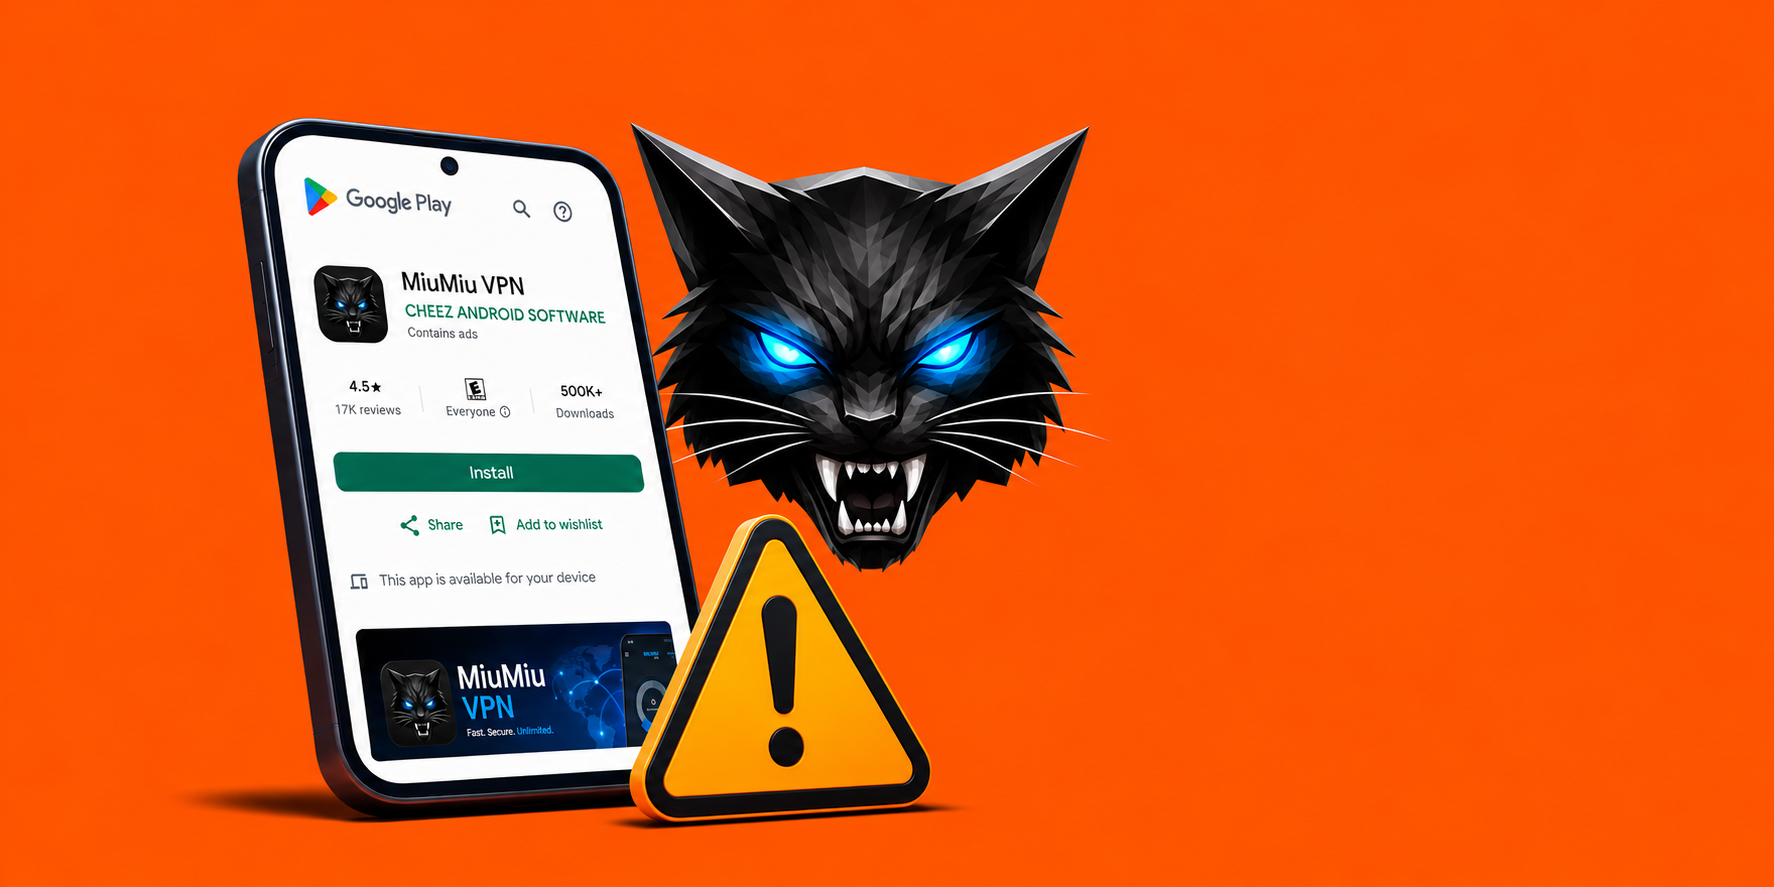
فیلترشکن MiuMiu VPN تا کنون بیش از ۵۰۰ هزار بار از گوگلپلی دانلود شده است و برای چندین هفته در لیست اپهای پردانلود کاربران ایرانی از گوگلپلی قرار گرفته است. این فیلترشکن وبسایت رسمی ندارد و سند حریم خصوصی آن نیز از دسترس کاربران خارج شده است. بررسی امنیتی پسکوچه روی نسخه ۱.۶ اندروید MiuMiu VPN نشان میدهد که با وجود فعال بودن اتصال ویپیان، نام دامنههای درخواستشده توسط کاربران بهشکل رمزنگارینشده از شبکه اصلی اینترنت خارج میشوند؛ آن هم در شرایطی که بخش دیگری از ترافیک همچنان داخل تونل قرار داشت. این در حالی است که در صفحه گوگلپلی این اپ، سازندگانش ادعا کردهاند که «این ویپیان برای کاربرانی طراحی شده است که امنیت، سرعت و سادگی را در یک اپلیکیشن میخواهند.»
ارزیابی پسکوچه
- سند حریم خصوصی: از دسترس خارج شده
- وبسایت رسمی: ندارد
- شرکت سازنده: CHEEZ ANDROID SOFTWARE
- محل فعالیت: انگلستان
- آدرسهای ایمیل: teamdeveloper@cheezandroidsoft.digital
- کد منبع: باز نیست
- تاریخ انتشار: ۱۸ ژوئن ۲۰۲۶
- آخرین بهروزرسانی: ۱۸ اکتبر ۲۰۲۶
سطح دسترسی (بر اساس گوگلپلی)
- مشاهده اتصالات شبکه
- امکان تغییر اتصالات شبکه
- کنترل حالت لرزش دستگاه
- جلوگیری از حالت استراحت دستگاه
وقتی یک ویپیان علامت «متصل» را نشان میدهد، انتظار داریم فعالیت اینترنتی ما از مسیر امن ویپیان عبور کند؛ اما گاهی هم این انتظار برآورده نمیشود و آن طور که به نظر میرسد، نیست! فیلترشکن MiuMiu VPN تا کنون بیش از ۵۰۰ هزار بار از گوگلپلی دانلود شده است و برای چندین هفته در لیست اپهای پردانلود کاربران ایرانی از گوگلپلی قرار گرفته است. این فیلترشکن وبسایت رسمی ندارد و سند حریم خصوصی آن نیز از دسترس کاربران خارج شده است.
بررسی امنیتی پسکوچه روی نسخه ۱.۶ اندروید MiuMiu VPN نشان میدهد که با وجود فعال بودن اتصال ویپیان، نام دامنههای درخواستشده توسط کاربران بهشکل رمزنگارینشده از شبکه اصلی اینترنت خارج میشوند؛ آن هم در شرایطی که بخش دیگری از ترافیک همچنان داخل تونل قرار داشت. این در حالی است که در صفحه گوگلپلی این اپ، سازندگانش ادعا کردهاند که «این ویپیان برای کاربرانی طراحی شده است که امنیت، سرعت و سادگی را در یک اپلیکیشن میخواهند.»
این تنها مشکل شناساییشده نیست. بررسیها نشان داد که در شرایط مشخص، امکان رهگیری ارتباط برنامه با سرور دریافت تنظیمات و جایگزینی اطلاعات دریافتی وجود دارد. علاوه بر این، برنامه شناسهها و مشخصات متعددی از دستگاه را به سرور ارسال میکند، اطلاعات حساس اتصال را بهصورت خوانا ذخیره میکند و از کتابخانههایی استفاده میکند که دارای آسیبپذیریهای امنیتی شناختهشده هستند. طبق بررسی پسکوچه در این ویپیان چهار آسیبپذیری با شدت بالا و دو مشکل با شدت متوسط شناسایی شدهاند. برخی از این ضعفها در آزمایشهای عملی تایید شدهاند و برخی دیگر به شرایط خاصی برای سوءاستفاده نیاز دارند.
فیلترشکن وصل است، اما نام سایتهایی که باز میکنید بیرون میرود!
مهمترین کشف این بررسی به یکی از ابتداییترین وظایف یک ویپیان مربوط میشود، یعنی محافظت از اطلاعات مربوط به مقصد ارتباطات کاربران. آزمایشها نشان دادند که MiuMiu VPN در شرایط بررسیشده، بخشی از درخواستهای DNS برنامههای دیگر را خارج از تونل و بدون رمزنگاری منتقل میکند.
برای درک اهمیت این موضوع، باید بدانیم DNS چیست. وقتی آدرس یک وبسایت را وارد میکنید، دستگاه معمولا باید نام دامنه آن را به آدرس IP تبدیل کند. این فرایند با درخواست DNS انجام میشود. حتی اگر محتوای ارتباط شما با یک سایت رمزنگاری شده باشد، مشاهده نام دامنه میتواند نشان دهد قصد برقراری ارتباط با چه سایتی را داشتهاید.
یک ویپیان قرار است این درخواستها را نیز از مسیر محافظتشده عبور دهد. اما در MiuMiu VPN اتفاق متفاوتی رخ داد. تیم پژوهش پسکوچه دو اپلیکیشن آزمایشی مستقل ساختند که هرکدام درخواستهای DNS و HTTP مشخص و قابلشناسایی ارسال میکردند. سپس ترافیک داخل تونل ویپیان و ترافیک شبکه اصلی دستگاه بهصورت جداگانه ثبت و مقایسه شد.
نتیجه نگرانکننده بود: درخواستهای HTTP آزمایشی داخل تونل باقی ماندند، اما همان نام دامنههایی که دو برنامه درخواست کرده بودند، روی رابط فیزیکی شبکه نیز دیده شدند. این درخواستها با پروتکل UDP و از طریق پورت ۵۳، بهصورت رمزنگارینشده و خارج از تونل VPN، به سرور DNS عمومی کلادفلر (۱.۱.۱.۱) ارسال میشدند.
حتی مشخص شد که یکی از برنامههای آزمایشی درخواست DNS خود را در داخل تونل برای سرور ۱.۰.۰.۱ فرستاده، اما هسته ویپیان همان نام دامنه را خارج از تونل به ۱.۱.۱.۱ منتقل کرده است. بررسی پردازشها و سوکتهای شبکه نیز نشان داد که این ارتباط مستقیم متعلق به هسته Native خود MiuMiu VPN بوده است.
نکته مهمتر اینکه این رفتار با فعال بودن قابلیت امنیتی Lockdown اندروید هم تکرار شد. آزمایشها نشت درخواستهای DNS را هم روی شبکه Wi-Fi و هم روی شبکه شبیهسازیشده موبایل ثبت کردند. پیامد چنین ضعفی چیست؟ ارائهدهنده اینترنت، مدیر شبکه محلی و سرور DNS مقصد ممکن است بتوانند نام دامنههایی را ببینند که کاربر انتظار داشته از طریق ویپیان پنهان بمانند. همچنین، درخواستهای DNS رمزنگارینشده میتوانند در معرض مسدودسازی یا دستکاری پاسخ قرار بگیرند.
امکان دستکاری تنظیمات اتصال MiuMiu VPN
یک مشکل امنیتی دیگر در MiuMiu VPN به نحوه دریافت تنظیمات اتصال مربوط میشود. بررسیهای پسکوچه نشان داد که در شرایط مشخص، میتوان اطلاعاتی را که برنامه از سرور دریافت میکند دستکاری کرد؛ اطلاعاتی که تعیین میکنند فیلترشکن به کدام سرورها و با چه تنظیماتی متصل شود.
فیلترشکن MiuMiu VPN برای دریافت فهرست سرورها و تنظیمات موردنیاز، با یک سرور مرکزی ارتباط برقرار میکند. اگر کسی بتواند اطلاعات ردوبدلشده در این مسیر را تغییر دهد، ممکن است عملکرد فیلترشکن را تحت تاثیر قرار دهد یا حتی مسیر اتصال کاربران را تغییر دهد.
بررسی اولیه کد برنامه نشان داد که MiuMiu VPN به گواهیهای امنیتی نصبشده توسط کاربر نیز اعتماد میکند. همچنین استفاده از ارتباطات HTTP بدون رمزنگاری را مجاز میداند و برای بررسی اصالت تمام تنظیمات دریافتی، یک سازوکار رمزنگاری مستقل و اجباری ندارد.
اما آیا این ضعفها در عمل هم قابل سوءاستفاده هستند؟ برای بررسی این موضوع، تیم پژوهشگران پسکوچه یک گواهی امنیتی آزمایشی روی دستگاه نصب کردند و ارتباط برنامه با سرور دریافت تنظیمات را از طریق یک ابزار رهگیری محلی بررسی کردند. نتیجه این بود که ارتباط HTTPS برنامه با موفقیت رهگیری و رمزگشایی شد. فیلترشکن بدون نمایش خطا، ارتباط را پذیرفت و پاسخ سرور را دریافت کرد. این آزمایش نشان داد که در این بخش از برنامه، سازوکار موثری برای محدودکردن اعتماد به گواهی مشخص سرور (Certificate Pinning) وجود ندارد.
در مرحله بعد، پژوهشگران یک آزمایش مهمتر انجام دادند: آنها یکی از پاسخهای سرور را با یک پاسخ ساختگی و بیخطر جایگزین کردند که شامل یک عبارت آزمایشی و فهرستهای خالی سرور بود.
ویپیان MiuMiu پاسخ دستکاریشده را پذیرفت و حتی عبارت آزمایشی را در تنظیمات خود ذخیره کرد. پس از پایان آزمایش نیز پاسخ اصلی سرور بازگردانده شد و برنامه دوباره تنظیمات واقعی را دریافت کرد.
این نتیجه نشان میدهد که برنامه میتواند تنظیمات تغییریافته را بدون تایید مستقل اصالت آنها بپذیرد. آزمایش دیگری هم مشخص کرد که اگر آدرس سرور دریافت تنظیمات به یک مقصد HTTP تغییر کند، برنامه اطلاعات شناسایی دستگاه را از طریق ارتباط رمزنگارینشده ارسال میکند.
البته برای چنین رخدادی، مهاجم باید شرایط خاصی داشته باشد؛ مثلا بتواند یک گواهی امنیتی مورد اعتماد را روی دستگاه نصب کند، کنترل یک گواهی معتبر را به دست بگیرد یا در مسیر توزیع تنظیمات برنامه نفوذ کند.
در چنین شرایطی مهاجم میتواند فهرست سرورها یا تنظیمات اتصال را تغییر دهد و حتی کاربران را به زیرساختی تحت کنترل خود هدایت کند.
برای فیلترشکنی که قرار است از ارتباطات کاربران محافظت کند، این یک ضعف اساسی است.
گوگلپلی میگوید دادهای جمعآوری نمیشود؛ آیا درست است؟
یکی از عجیبترین یافتههای بررسی MiuMiu VPN نه به تونل ارتباطی، بلکه به اطلاعاتی مربوط میشود که برنامه از دستگاه کاربران جمعآوری میکند.
در بخش امنیت دادهها در گوگلپلی، نوشته شده که برنامه دادهای جمعآوری نمیکند و اطلاعاتی با اشخاص ثالث به اشتراک نمیگذارد. اما بررسی کد و رهگیری عملی ارتباط با سرور مرکزی، تصویر متفاوتی نشان داد.
MiuMiu VPN در درخواستهای خود اطلاعات متعددی را ارسال میکند؛ از جمله شناسه اندروید (Android ID)، یک شناسه پایدار دیگر برای دستگاه، مدل گوشی، معماری پردازنده، نسخه برنامه، وضعیت روت بودن یا شبیهساز بودن دستگاه و اطلاعات مربوط به مشخصات ساخت سیستمعامل و شناسه مشتقشده از شماره سریال.
این موضوع بهویژه برای کاربران فیلترشکن در محیطهای پرخطر اهمیت دارد؛ زیرا این حجم اطلاعات دریافتی ممکن است برای شناسایی مجدد یا تحلیل الگوی استفاده به کار روند.
در کنار این موارد، برنامه از ردیابهایی مانند Firebase Analytics، Crashlytics و زیرساخت تبلیغاتی گوگل استفاده میکند. بررسیها فعالشدن برخی اجزای این زیرساخت و وجود شناسههای مرتبط با آنها در حافظه برنامه را تایید کردند.
دهها هشدار امنیتی در قلب فیلترشکن
امنیت یک فیلترشکن فقط به این بستگی ندارد که اطلاعات کاربران را چطور رمزنگاری میکند. نرمافزارها و کتابخانههایی که برای برقراری ارتباط از آنها استفاده میکند هم نقش مهمی دارند. اگر این اجزا آسیبپذیریهای شناختهشدهای داشته باشند، امنیت و پایداری فیلترشکن را تحت تاثیر قرار میدهند.
در بررسی MiuMiu VPN، پژوهشگران پسکوچه سراغ یکی از بخشهای اصلی برنامه رفتند؛ کتابخانهای به نام libgojni.so که با زبان Go ساخته شده و بخشی از عملکرد شبکه و اتصال ویپیان را بر عهده دارد. نتیجه، شناسایی ۳۰ هشدار امنیتی مرتبط با کدهای موجود در این کتابخانه بود. این هشدارها به بخشهای مختلفی از جمله ارتباطات رمزنگاریشده (TLS)، بررسی اعتبار گواهیهای امنیتی، پردازش درخواستهای اینترنتی (HTTP/2)، DNS و فشردهسازی اطلاعات مربوط میشوند.
بعضی از این آسیبپذیریها، در صورت فراهمبودن شرایط سوءاستفاده، ممکن است باعث قطع یا اختلال در اتصال ویپیان، مصرف غیرعادی منابع دستگاه یا ایجاد مشکل در پردازش امن ارتباطات شوند.
البته وجود ۳۰ هشدار امنیتی به این معنی نیست که ۳۰ راه قطعی برای نفوذ به MiuMiu VPN وجود دارد. این آزمایش فقط تایید کرده که کدهای مرتبط با آسیبپذیریهای شناختهشده در کتابخانه برنامه وجود دارند، اما به این معنی نیست که همه آنها در عملکرد واقعی فیلترشکن قابل سوءاستفاده هستند. بااینحال، موضوع صرفا وجود چند کد قدیمی و بلااستفاده نیست. آزمایشها تایید کردند که همین کتابخانه هنگام اجرای ویپیان بارگذاری میشود و بخشی از هسته فعال برنامه است.
وقتی تونل از کار میافتد، چه میشود؟
خاموششدن یک ویپیان همیشه به معنی قطعشدن اینترنت نیست. در بسیاری از دستگاهها، وقتی اتصال ویپیان از بین میرود، اندروید دوباره از مسیر معمول شبکه استفاده میکند. برای کاربری که تصور میکند ترافیکش همچنان محافظت میشود، همین تغییر میتواند خطرساز باشد.
در آزمایش MiuMiu VPN، زمانی که برنامه بهصورت اجباری متوقف شد، تونل از بین رفت و دو اپلیکیشن مستقل توانستند درخواستهای DNS و HTTP خود را مستقیم از شبکه وایفای ارسال کنند.
این بهخودیخود یک آسیبپذیری اختصاصی این ویپیان نیست؛ اندروید در حالت پیشفرض چنین بازگشتی را مجاز میداند. نکته مهم این است که برنامه محافظت مستقلی برای جلوگیری از این وضعیت ارائه نمیکند و کاربر برای مسدود کردن ترافیک خارج از ویپیان به تنظیمات امنیتی سیستمعامل وابسته است.
آزمایش بعدی نشان داد که فعالکردن Always-on VPN بهتنهایی کافی نیست. وقتی گزینه «Block connections without VPN» غیرفعال بود، پس از توقف برنامه درخواستهای دو اپلیکیشن دوباره از اینترنت مستقیم عبور کردند.
اما با فعالشدن همزمان Always-on و Lockdown، وضعیت تغییر کرد. پس از توقف اجباری برنامه یا از کار انداختن هسته اصلی فیلترشکن، درخواستهای آزمایشی مسدود شدند و ترافیک مستقیم آنها روی رابط فیزیکی مشاهده نشد.
مشکل دیگری البته باقی ماند: بعد از از کار افتادن هسته اصلی فیلترشکن، برنامه نتوانست در مدت مشاهدهشده تونل را خودکار بازسازی کند. کاربر ممکن است در چنین وضعیتی تا زمان اتصال دستی یا راهاندازی مجدد دستگاه، با قطع اینترنت مواجه شود.
اما نکته نگرانکننده اینجاست که حتی فعالبودن Lockdown هم نتوانست جلوی نشت DNS را بگیرد. این قابلیت زمانی که اتصال قطع میشود، مانع خروج مستقیم ترافیک کاربران میشود؛ اما در MiuMiu، درخواستهای DNS حتی هنگام اتصال ویپیان و فعالبودن Lockdown هم بدون رمزنگاری از مسیر اینترنت عادی ارسال میشدند.
اطلاعات حساس اتصال بدون رمزنگاری اضافی ذخیره میشوند
همه خطرات امنیتی به زمان استفاده از اپ محدود نمیشوند. گاهی اطلاعات حساس کاربران در فایلهایی ذخیره میشوند که در صورت دسترسی افراد غیرمجاز، ممکن است امنیت آنها به خطر بیفتد.
فیلترشکن MiuMiu VPN بخشی از اطلاعات مربوط به اتصال، از جمله آدرس سرورها، تنظیمات پروتکل VLESS و شناسههای مورد استفاده برای اتصال را در فایلهای داخلی برنامه ذخیره میکند. این اطلاعات بهصورت خوانا و بدون رمزنگاری اضافی نگهداری میشوند. مشکل دیگر این است که قابلیت پشتیبانگیری (Backup) اندروید برای برنامه فعال است، اما تنظیمات مشخصی برای جلوگیری از ورود این اطلاعات حساس به نسخههای پشتیبان یا انتقال آنها به دستگاه دیگر وجود ندارد.
البته اندروید بهطور معمول از فایلهای خصوصی هر اپلیکیشن محافظت میکند. اما اگر فردی به دستگاه روتشده، اطلاعات استخراجشده از گوشی یا نسخه پشتیبان حاوی این فایلها دسترسی پیدا کند، ممکن است بتواند مشخصات سرورها و شناسههای اتصال را بخواند.
نتیجهگیری
نتیجه بررسی MiuMiu VPN یک تناقض مهم را نشان میدهد: فیلترشکن میتواند ظاهرا درست کار کند، اما همچنان بخشی از اطلاعاتی را که قرار است محافظت کند، افشا کند.
در آزمایشهای انجامشده، ارتباط اصلی ویپیان برقرار بود و بسیاری از درخواستهای آزمایشی داخل تونل باقی ماندند. اما همزمان، نام دامنههای DNS بهشکل خوانا از شبکه اصلی خارج میشدند. این ضعف حتی در حضور Android Lockdown نیز مشاهده شد. شواهد آسیبپذیری و ضعف در این ویپیان بهاندازهای جدی هستند که پسکوچه MiuMiu VPN را برای هیچگونه استفادهای توصیه نمیکند.